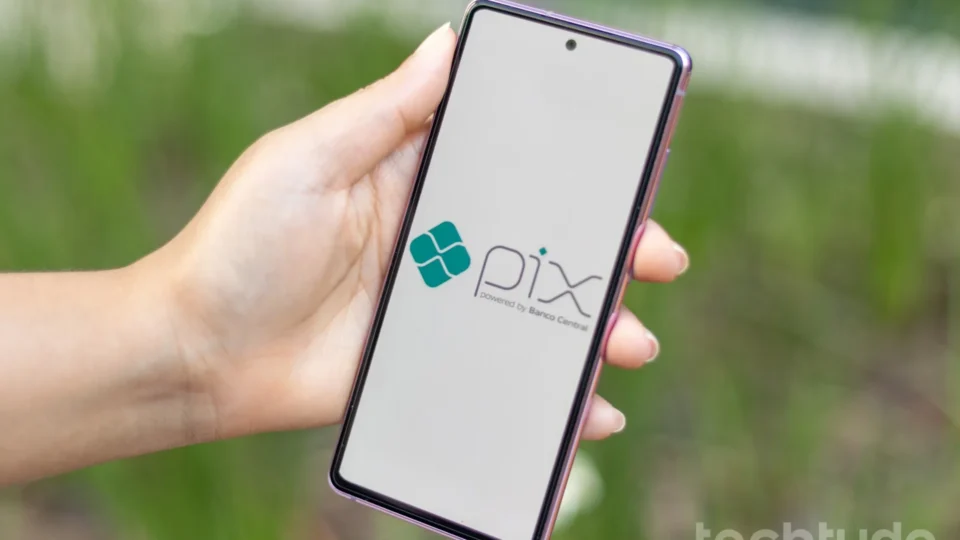
Um grupo de cibercriminosos identificado como SLIM SPIDER desenvolveu uma ferramenta capaz de automatizar transferências Pix fraudulentas a partir de contas bancárias comprometidas. A descoberta foi divulgada pela empresa de cibersegurança CrowdStrike em um relatório técnico que descreve uma invasão a uma instituição financeira brasileira e detalha como os criminosos exploraram acessos legítimos para avançar pelos sistemas internos.
Segundo a investigação, o grupo conseguiu acessar ambientes de nuvem, obter credenciais temporárias e alcançar sistemas utilizados no desenvolvimento de software. A partir desses acessos, os invasores instalaram ferramentas para mapear serviços financeiros, procurar informações em contas corporativas de e-mail e preparar operações contra o sistema bancário.
Os pesquisadores identificaram uma ferramenta voltada especificamente à automatização de transferências Pix. Entretanto, a existência do recurso não comprova que os criminosos tenham conseguido efetivar pagamentos não autorizados por meio dele. O caso evidencia os riscos associados ao comprometimento de sistemas internos de bancos e fintechs.
LEIA TAMBÉM
BC estuda restringir Pix para instituições com falhas de segurança
Como ocorreu a invasão à instituição financeira?
De acordo com a CrowdStrike, o ataque começou com a exploração de recursos disponíveis no ambiente de nuvem da instituição. Os invasores obtiveram credenciais temporárias por meio de um serviço de metadados da infraestrutura e utilizaram esses acessos para avançar por sistemas internos considerados confiáveis.
Durante a invasão, os criminosos alcançaram um cofre digital destinado ao armazenamento de informações sensíveis e obtiveram pelo menos seis segredos relacionados a ativos financeiros digitais. Entre os dados estavam credenciais associadas à custódia de criptoativos e a chave privada de uma carteira digital.
Os invasores também chegaram ao ambiente de desenvolvimento de software do banco. Segundo a análise técnica, eles exploraram processos legítimos de distribuição de aplicações para introduzir ferramentas maliciosas, uma estratégia que pode dificultar a identificação de atividades suspeitas quando os controles de segurança não conseguem distinguir operações autorizadas de ações realizadas por invasores.
Ferramentas foram preparadas para diferentes etapas do ataque
A investigação identificou três painéis de controle com funções distintas. Um deles permitia mapear serviços bancários e de pagamento expostos; outro era direcionado à busca de informações úteis em caixas de e-mail corporativas comprometidas; e o terceiro foi desenvolvido para automatizar transferências Pix a partir de contas já invadidas.
Segundo Marcos Ferreira, vice-presidente de engenharia de vendas para a América Latina da CrowdStrike, a ferramenta relacionada ao Pix estava preparada para trabalhar com diferentes tipos de chave do sistema de pagamentos. A análise, porém, não demonstrou que o painel tenha sido utilizado com sucesso para movimentar dinheiro.
Os investigadores também encontraram um programa malicioso chamado “spi”, nome que pode fazer referência ao Sistema de Pagamentos Instantâneos. O conjunto de ferramentas identificado indica conhecimento específico dos criminosos sobre o funcionamento do setor financeiro brasileiro, embora não signifique que tenham comprometido diretamente a infraestrutura central do Pix.
Por que o uso de credenciais legítimas preocupa especialistas?
Uma das características mais relevantes do caso é o uso de identidades e credenciais válidas para acessar sistemas internos. Em vez de depender exclusivamente de técnicas que gerem alertas evidentes, um invasor que obtém credenciais legítimas pode tentar se passar por um usuário ou serviço autorizado.
Isso não significa que as defesas tradicionais sejam incapazes de detectar esse tipo de atividade. O risco está na possibilidade de os controles existentes não identificarem o contexto suspeito de um acesso aparentemente legítimo, especialmente quando há falhas no monitoramento, na gestão de permissões e na proteção de credenciais.
Ataque expõe riscos para bancos e fintechs
O episódio mostra como uma invasão aos sistemas internos de uma instituição financeira pode criar condições para atingir diferentes tipos de ativos. Além das contas bancárias, o acesso indevido a credenciais de custódia e a carteiras digitais pode expor recursos relacionados a criptoativos.
A combinação de credenciais comprometidas, ferramentas personalizadas e processos internos utilizados para distribuir aplicações amplia a complexidade da resposta ao incidente. Para conter esse tipo de ameaça, as instituições precisam identificar acessos anormais, limitar as permissões concedidas a cada identidade e monitorar alterações em sistemas críticos.
O caso também reforça a importância de proteger cofres digitais, chaves privadas e outros segredos utilizados por aplicações. Se essas informações forem acessadas por pessoas não autorizadas, os invasores poderão tentar utilizá-las para avançar por outros ambientes ou acessar ativos protegidos por esses mecanismos.
Relatório aponta crescimento de ataques contra ambientes de nuvem
O relatório de ameaças de 2026 da CrowdStrike registra um aumento de 171% na atividade de cibercrime direcionada a ambientes de nuvem no período analisado pela empresa. O dado contextualiza o caso brasileiro em um cenário de maior atenção dos criminosos a infraestruturas digitais utilizadas por organizações.
Ambientes de nuvem oferecem recursos para armazenar dados, executar aplicações e administrar serviços. Quando configurados e monitorados adequadamente, podem incorporar diferentes camadas de proteção. Entretanto, permissões excessivas, credenciais expostas e falhas nos processos de desenvolvimento podem abrir caminhos para invasões.
A migração de sistemas críticos para a nuvem exige, portanto, medidas de segurança compatíveis com a complexidade desses ambientes. Isso inclui monitoramento contínuo, revisão de permissões, proteção de credenciais e verificação dos processos usados para desenvolver e distribuir programas.
O Pix foi hackeado?
O relatório descreve uma invasão aos sistemas de uma instituição financeira e a identificação de uma ferramenta destinada a automatizar transferências Pix fraudulentas. Isso não equivale a afirmar que a infraestrutura central do sistema de pagamentos tenha sido invadida ou que o mecanismo tenha sido utilizado para concluir transações ilícitas.
O Pix é operado dentro de uma estrutura que envolve o Banco Central e as instituições participantes. Os bancos e as instituições de pagamento oferecem o serviço aos clientes e mantêm sistemas próprios que precisam se conectar de forma segura à infraestrutura do arranjo.
Por isso, uma invasão aos ambientes internos de um banco pode representar um risco para as contas atendidas por aquela instituição sem significar, necessariamente, uma violação dos sistemas centrais do Banco Central. No caso descrito pela CrowdStrike, essa distinção é fundamental para compreender o alcance do incidente.
Quem responde pela segurança das transações?
A segurança do Pix depende de diferentes camadas de proteção. O Banco Central estabelece regras e opera componentes centrais do sistema, enquanto as instituições participantes devem proteger seus ambientes, autenticar operações, monitorar transações e adotar mecanismos de prevenção a fraudes.
O Banco Central determina que as instituições participantes adotem medidas de segurança e mecanismos de gerenciamento de riscos. A autoridade também mantém procedimentos para rastrear operações e lidar com suspeitas de fraude. A responsabilidade por um incidente específico, entretanto, depende das circunstâncias apuradas e das falhas eventualmente identificadas.
Como os clientes podem se proteger?
O ataque descrito pela CrowdStrike tem como foco principal os sistemas internos das instituições financeiras, e não uma ação direta contra os celulares dos clientes. Por isso, medidas individuais de proteção não substituem os controles de segurança que bancos e fintechs precisam manter em suas próprias infraestruturas.
Mesmo assim, os usuários devem manter os aplicativos atualizados, proteger senhas e dispositivos, ativar os mecanismos de autenticação disponíveis e desconfiar de mensagens que solicitem códigos de segurança, credenciais bancárias ou acesso remoto ao aparelho. Também é recomendável utilizar apenas os canais oficiais das instituições para tratar de problemas com a conta.
Ao identificar uma transferência que não reconhece, o cliente deve entrar em contato imediatamente com o banco ou a fintech, contestar a operação e guardar os protocolos de atendimento. A instituição poderá avaliar as medidas cabíveis, incluindo os procedimentos de bloqueio e devolução previstos nas regras do Pix, quando aplicáveis.
O Banco Central também orienta os usuários a procurar primeiro a instituição financeira responsável pela conta em caso de irregularidade. Se o problema não for resolvido, é possível registrar uma reclamação nos canais oficiais da autoridade monetária.
O caso do SLIM SPIDER evidencia que a proteção dos pagamentos digitais depende tanto das regras do sistema quanto da segurança dos ambientes tecnológicos que dão suporte às instituições participantes. A identificação de uma ferramenta voltada a fraudes em massa representa um alerta, mas não deve ser confundida com a comprovação de que transferências tenham sido efetivamente realizadas por meio dela.