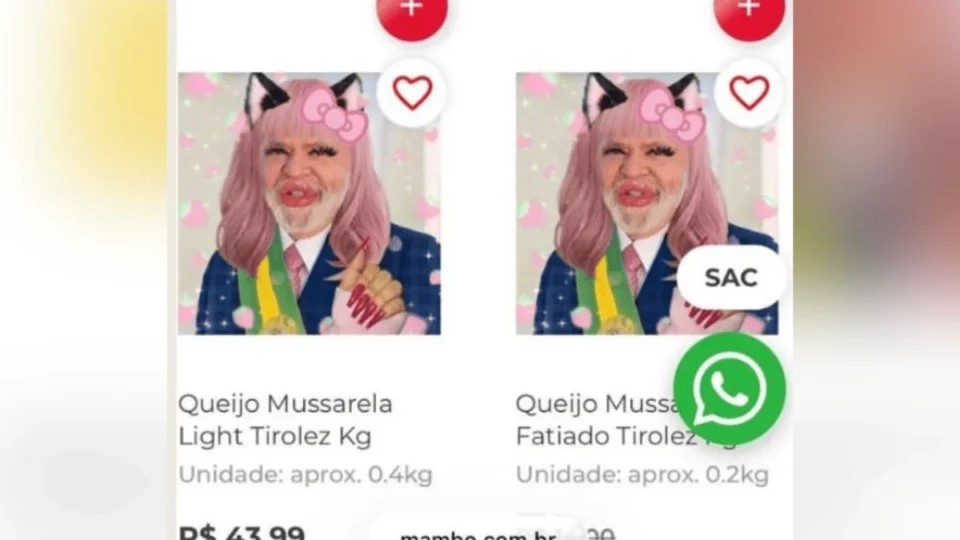
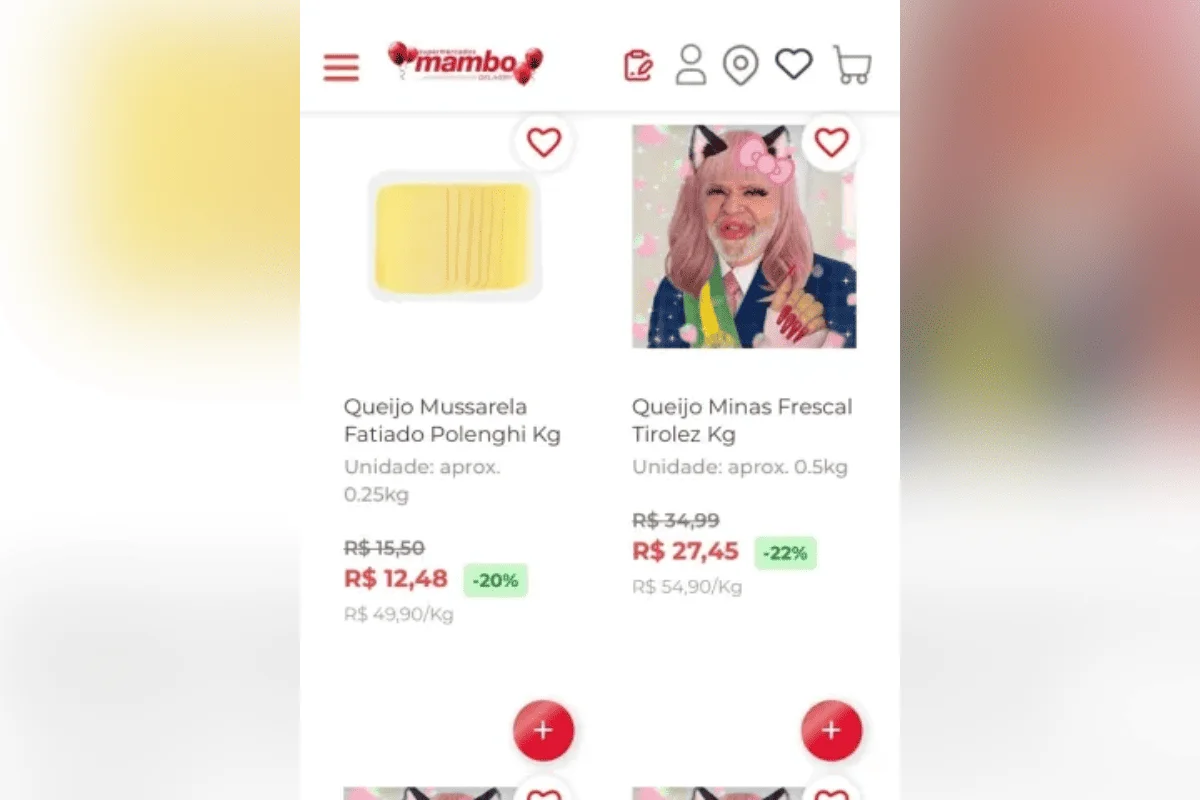
O site da rede de supermercados Mambo, em São Paulo, foi alvo de um ataque hacker nesta sexta-feira (9) e passou a exibir montagens do presidente Luiz Inácio Lula da Silva (PT) usando peruca, maquiagem, unhas postiças e acessórios como laços e orelhas de gato. As imagens adulteradas apareceram no lugar das fotografias de produtos vendidos pela empresa.
A alteração foi identificada na seção de laticínios da loja virtual. Ao pesquisar itens como queijo e leite, os consumidores encontravam imagens do presidente caracterizado com acessórios femininos, em vez das fotografias dos alimentos. Após o episódio, o supermercado retirou o site do ar e passou a exibir um aviso de manutenção.
Em comunicado publicado nas redes sociais, o Mambo confirmou a invasão e informou que a adulteração ocorreu por meio de sistemas de empresas parceiras responsáveis pela operação do comércio eletrônico. A rede afirmou que não produziu nem autorizou o conteúdo e que trabalha para restabelecer o serviço.
Hackers invadem sites do GDF e deixam mensagem com críticas a Lula
Montagens de Lula apareceram nas buscas por leite e queijo
O ataque alterou a apresentação de produtos na plataforma de compras do supermercado. No lugar das imagens habituais de laticínios, o site mostrava diferentes montagens do presidente Lula.
As fotografias adulteradas exibiam o petista com maquiagem, perucas e acessórios, incluindo orelhas de gato. O conteúdo aparecia diretamente nos resultados das buscas realizadas pelos consumidores.
O episódio ocorreu durante a campanha para o segundo turno das eleições presidenciais de 2026, mas não há confirmação sobre a identidade dos responsáveis nem sobre eventual motivação político-eleitoral da invasão.
Supermercado confirma ataque hacker e repudia conteúdo
Em nota, o Mambo informou que a invasão aconteceu durante a madrugada e atingiu a plataforma por meio de sistemas utilizados por parceiros comerciais.
A empresa declarou que as imagens foram inseridas sem autorização e não representam seus valores ou posicionamentos institucionais.
O supermercado também afirmou ter adotado medidas imediatas de segurança e iniciado um trabalho conjunto com os fornecedores responsáveis pelo comércio eletrônico para investigar o episódio.
Segundo a rede, as providências incluem a apuração das circunstâncias da invasão e o restabelecimento da plataforma de compras.
Site foi retirado do ar após alteração das imagens
Depois da identificação do conteúdo adulterado, a plataforma passou a apresentar uma mensagem de manutenção, impedindo o acesso normal à loja virtual.
Até a divulgação das informações iniciais, a empresa não havia informado um prazo para a retomada completa do serviço.
Também não foram divulgados detalhes técnicos sobre a vulnerabilidade explorada pelos invasores, nem informações que permitam determinar se houve acesso a dados pessoais de clientes.
A substituição de imagens de produtos, por si só, não comprova que cadastros, senhas ou informações de pagamento tenham sido comprometidos.
Outro ataque já havia exibido mensagens políticas em sites públicos
O episódio envolvendo o Mambo ocorre pouco mais de um mês depois de páginas vinculadas ao Governo do Distrito Federal terem sido invadidas e utilizadas para publicar mensagens políticas.
Em 30 de agosto, sites do Procon-DF e da Junta Comercial, Industrial e Serviços do Distrito Federal (Jucis-DF) tiveram seus conteúdos alterados por invasores que divulgaram críticas ao presidente Lula.
Na ocasião, o ataque foi reivindicado por um grupo identificado como Ind3xZer0. Não há elementos divulgados que relacionem aquele episódio à invasão do supermercado paulista.
Os casos mostram como a alteração indevida de páginas digitais pode ser utilizada para expor mensagens a visitantes de serviços públicos e privados.
Empresa investiga origem da invasão
A investigação do Mambo deverá buscar esclarecer de que maneira os invasores conseguiram substituir as imagens dos produtos e quais sistemas foram afetados.
A rede informou que trabalha com seus parceiros para reforçar a segurança e recuperar o funcionamento da loja virtual.
Até o momento, não há confirmação pública sobre a autoria do ataque ou eventual comprometimento de informações de consumidores.